Todo tu trabajo de seguridad, en una sola plataforma
Cloud Fortress reúne inventario, riesgo, vulnerabilidades, cumplimiento y respuesta en una plataforma donde cada dato está conectado con los demás. No es una herramienta más en tu stack: es el sitio desde el que operas todas.
El Core, incluido siempre
Toda organización arranca por el mismo sitio: una base común sobre la que se conecta el resto. El Core no es un extra, es el suelo del Workspace.
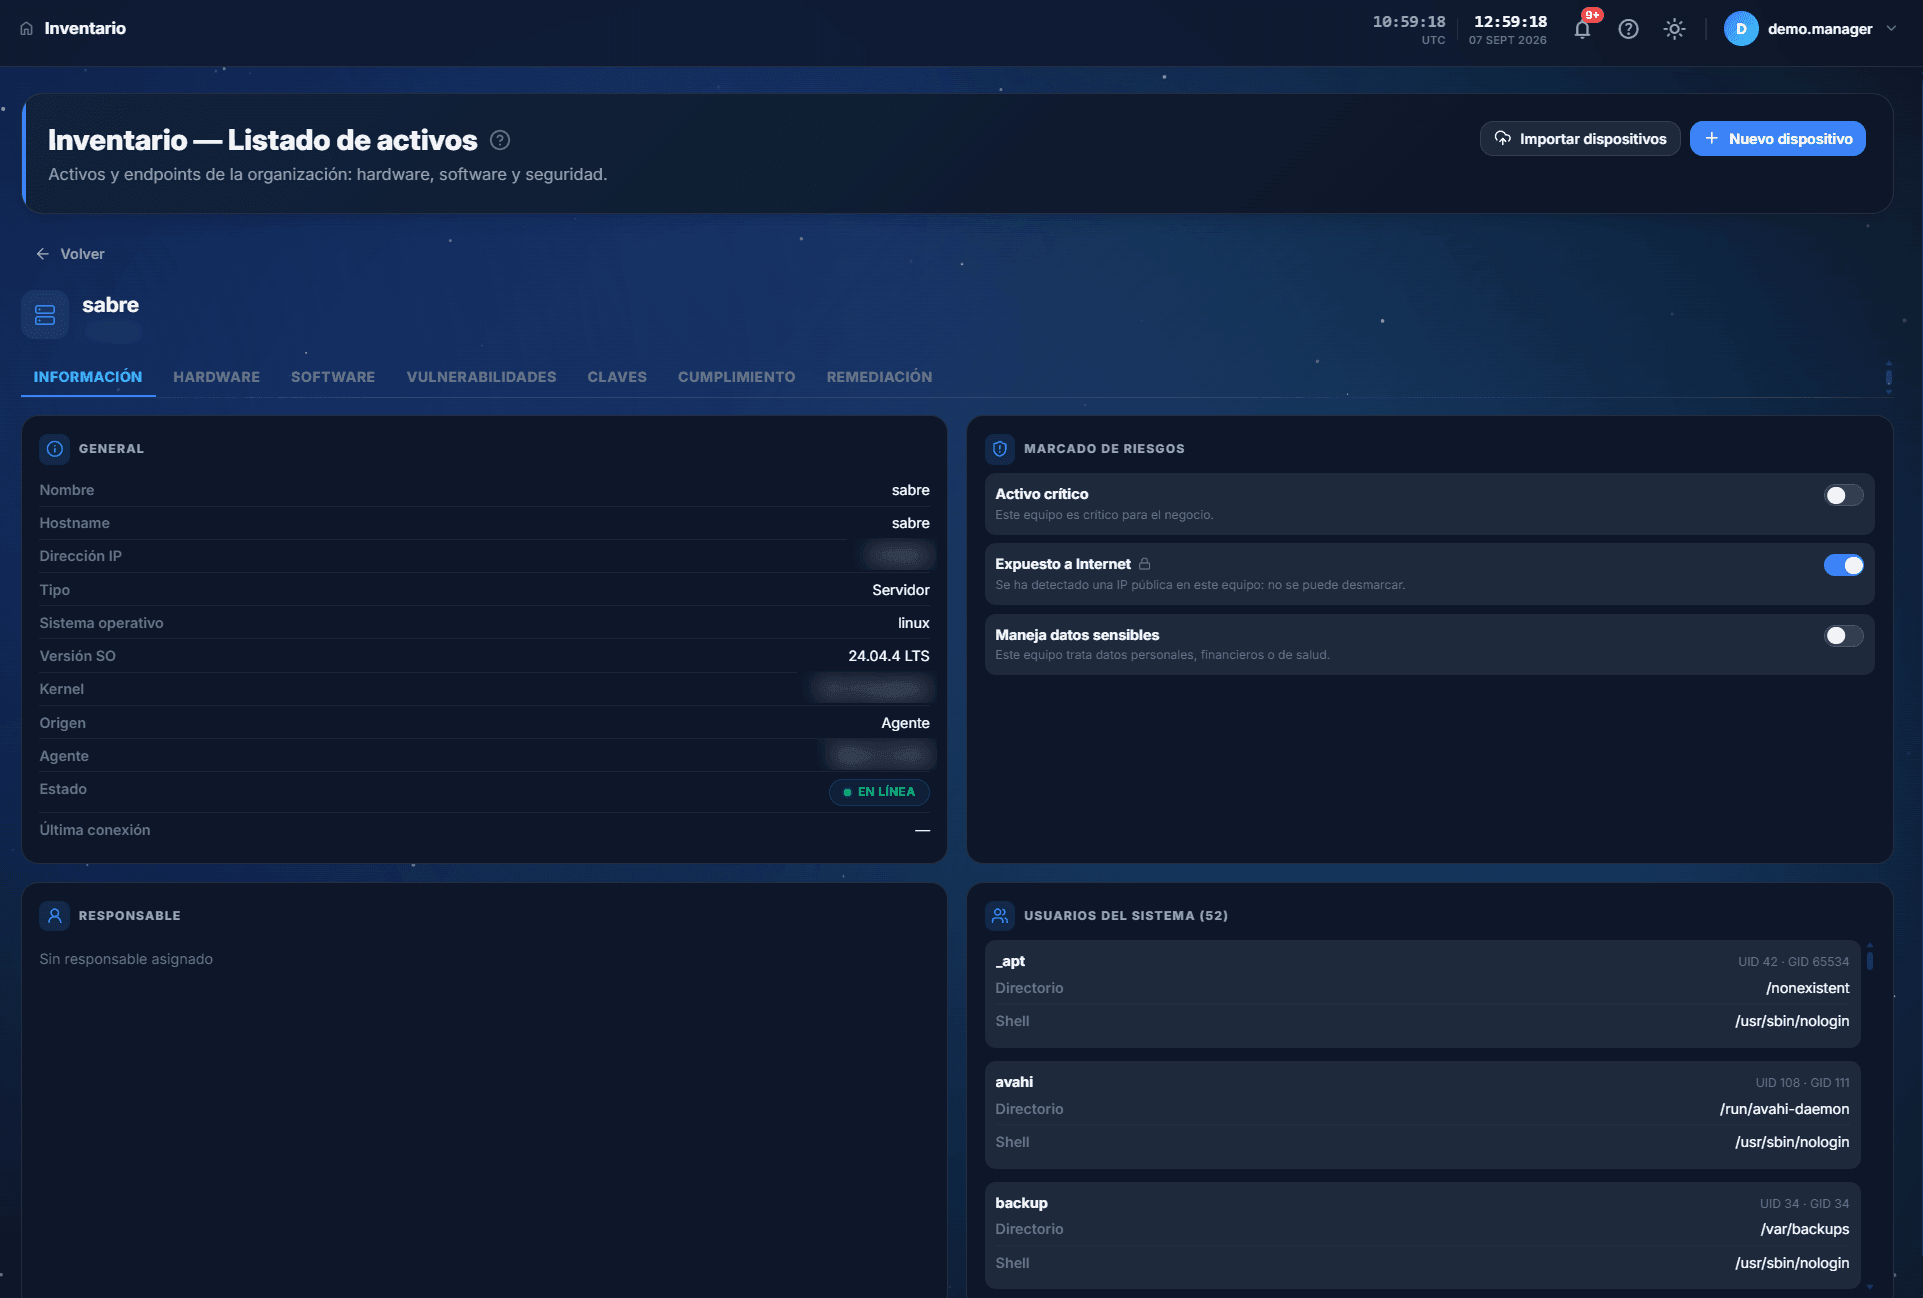
- Inventario vivo
Saber qué tienes, sin preguntar
Activos, equipos, software (SBOM), claves y algoritmos (CBOM), personas, proyectos y licencias en un inventario que alimentan los agentes. Es la columna vertebral: todo lo demás cuelga de aquí.
Ver el inventario - Alertas y avisos
Lo importante, cuando pasa
Notificaciones y alertas con el contexto ya incorporado, para que una señal llegue con su activo y su dueño, no como un evento suelto.
- Portal y soporte
El equipo, dentro
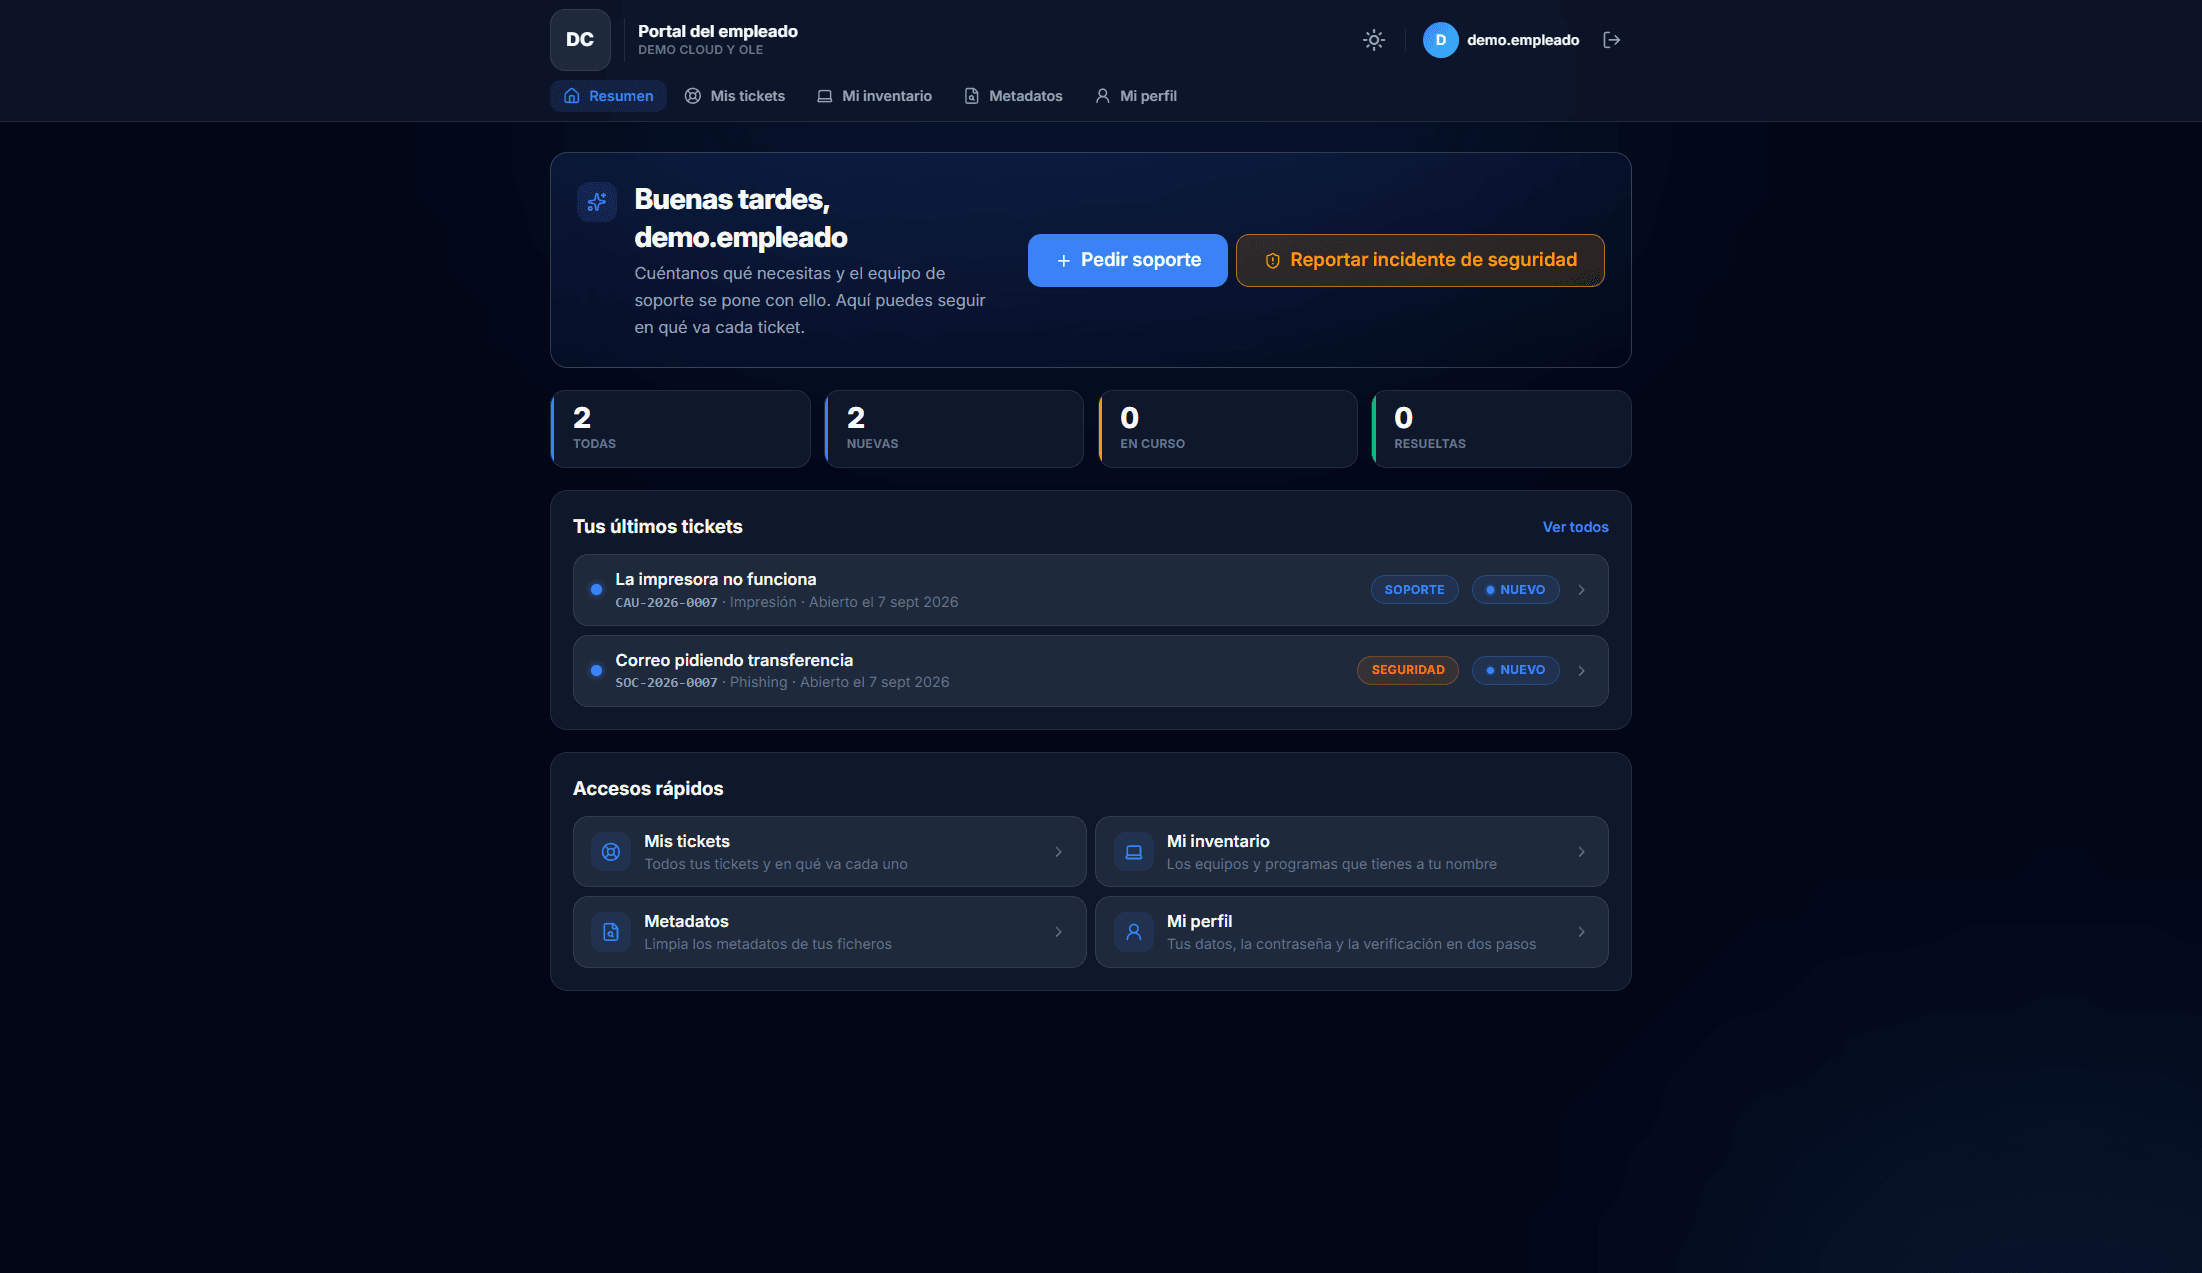
Portal del empleado, gestión de usuarios y administración, con auditoría de todo lo que ocurre en la plataforma.
vCISO y Dashboards
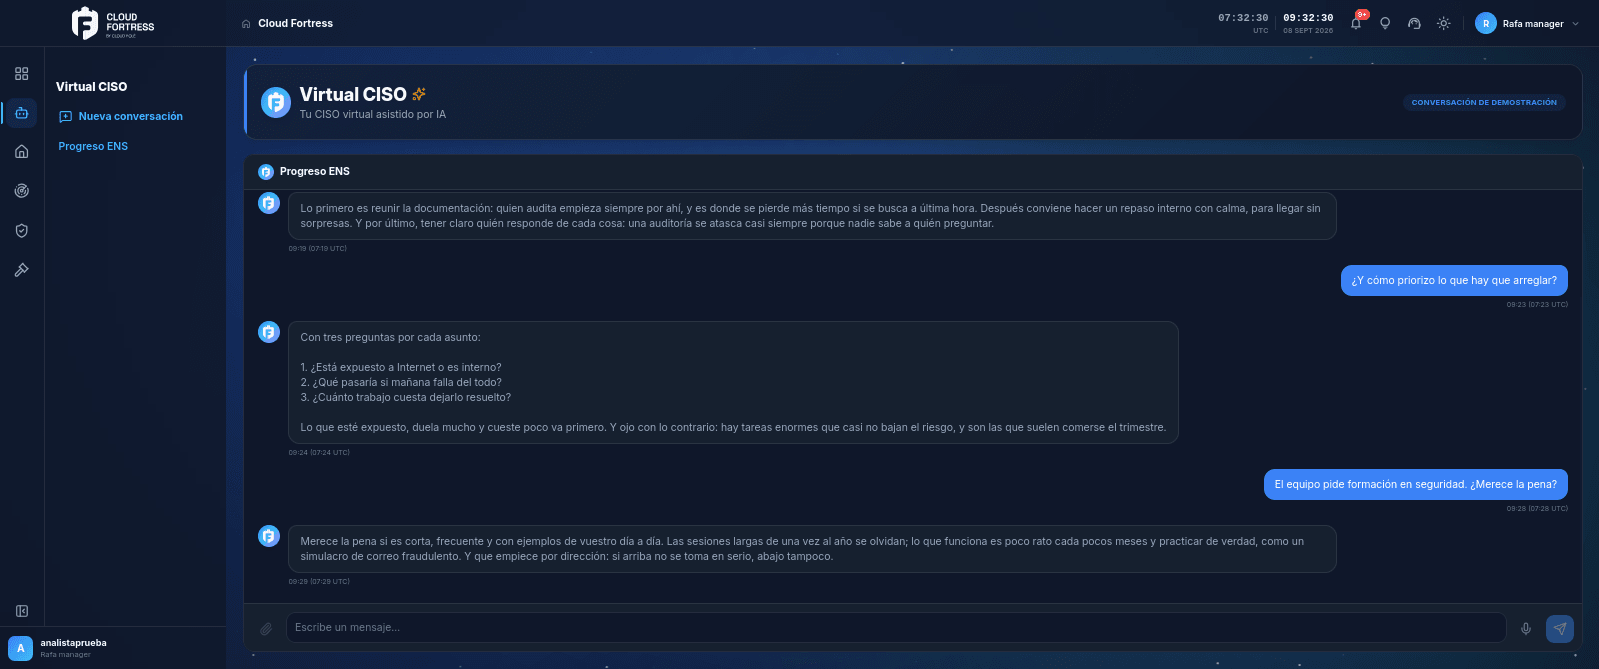
Por encima del día a día, Cloud Fortress traduce la operación a lenguaje de dirección. El módulo vCISO ayuda a poner orden estratégico en riesgos, prioridades y hoja de ruta, sin necesidad de tener un CISO a jornada completa. Los Dashboards convierten todo ese trabajo en una foto que un comité entiende sin traducción técnica.
Activa solo lo que necesitas
Sobre el Core, tres packs de capacidades. No pagas por lo que no usas: empiezas por donde más te aprieta y sumas cuando quieras.
- Pack 1
Riesgo digital y marca
Protección de marca (suplantaciones, defacement), vigilancia en dark web (filtraciones, credenciales) e inteligencia de amenazas. Lo que ocurre fuera de tu perímetro.
Ver el pack - Pack 2
Vulnerabilidades y defensa
Vulnerabilidades con contexto de activo, monitorización, gestión de incidentes, threat hunting, gestión de cuentas corporativas, backups y control de IAs externas.
Ver el pack - Pack 3
Gobierno y cumplimiento
Gestor de cumplimiento (ENS, ISO), cumplimiento del inventario, plantillas normativas, metadatos y pentesting (Red Team).
Ver el pack
Por qué «Workspace» y no «otra herramienta»
| Una herramienta más | Un Workspace |
|---|---|
| Resuelve un problema y te deja el contexto en tu tejado | Comparte el mismo inventario y el mismo contexto entre todos los packs |
| Otra consola, otro login, otro sitio donde mirar | Una sola plataforma; el analista deja de saltar entre pantallas |
| Te obliga a elegir su forma de trabajar | Se apoya en tu stack actual e integra antes de sustituir |
Dudas frecuentes sobre la plataforma
¿Puedo empezar solo por un pack?
Sí. El Core va incluido y activas los packs que necesites. Es lo habitual: se arranca por el que más aprieta.
¿Cómo entran mis datos en el inventario?
Con el agente desplegado en los equipos, la sincronización de identidades y la carga masiva por fichero o el alta manual. Las conexiones concretas con tus herramientas se definen contigo en la puesta en marcha.
¿Sustituye a mi equipo o lo ayuda?
Lo ayuda. Quita el trabajo manual de reconstruir contexto para que el equipo dedique el tiempo a decidir y contener.
¿Qué pasa cuando caduca el contrato de un módulo?
No se cierra: se congela. Lo que ya era tuyo sigue siendo tuyo: entras, consultas y descargas todo el histórico, con un aviso bajo el título. Lo que se corta es generar trabajo nuevo: desaparecen los botones de alta, de edición y de asignación.
¿Cómo se decide quién puede ver y tocar cada módulo?
Con dos llaves independientes que no se sustituyen entre sí: el contrato de la organización dice si la empresa tiene el módulo, y el nivel del rol dice qué puede hacer esa persona dentro. Hay seis niveles: oculto, sin acceso, externo, empleado, viewer y completo. Solo el último escribe. Los módulos grandes, como Inventario, reparten el nivel por sección.
¿La información se actualiza sola?
Sí. La plataforma mantiene un canal abierto con el servidor: un mensaje nuevo, un cambio de estado, una alerta o el veredicto de una sonda aparecen sin recargar la página. Las sincronizaciones grandes se agrupan para que la pantalla no parpadee.
¿Todo enlaza de verdad con todo, o es una forma de hablar?
Es literal, y se nota en casos concretos: una credencial filtrada saca sola qué personas, equipos y grupos están afectados; una CVE del feed se cruza con el inventario de software y dice en qué equipos está instalado el paquete vulnerable; un cambio no autorizado en tu web abre con un clic un incidente ya redactado; y un control de una normativa dice qué activos lo incumplen.
Cloud Fortress según tu rol
Siguiente paso
Entiende el riesgo. Actúa con confianza.
30 minutos con un escenario parecido al tuyo. Sin presentación genérica y sin compromiso.