El Workspace de la Ciberseguridad
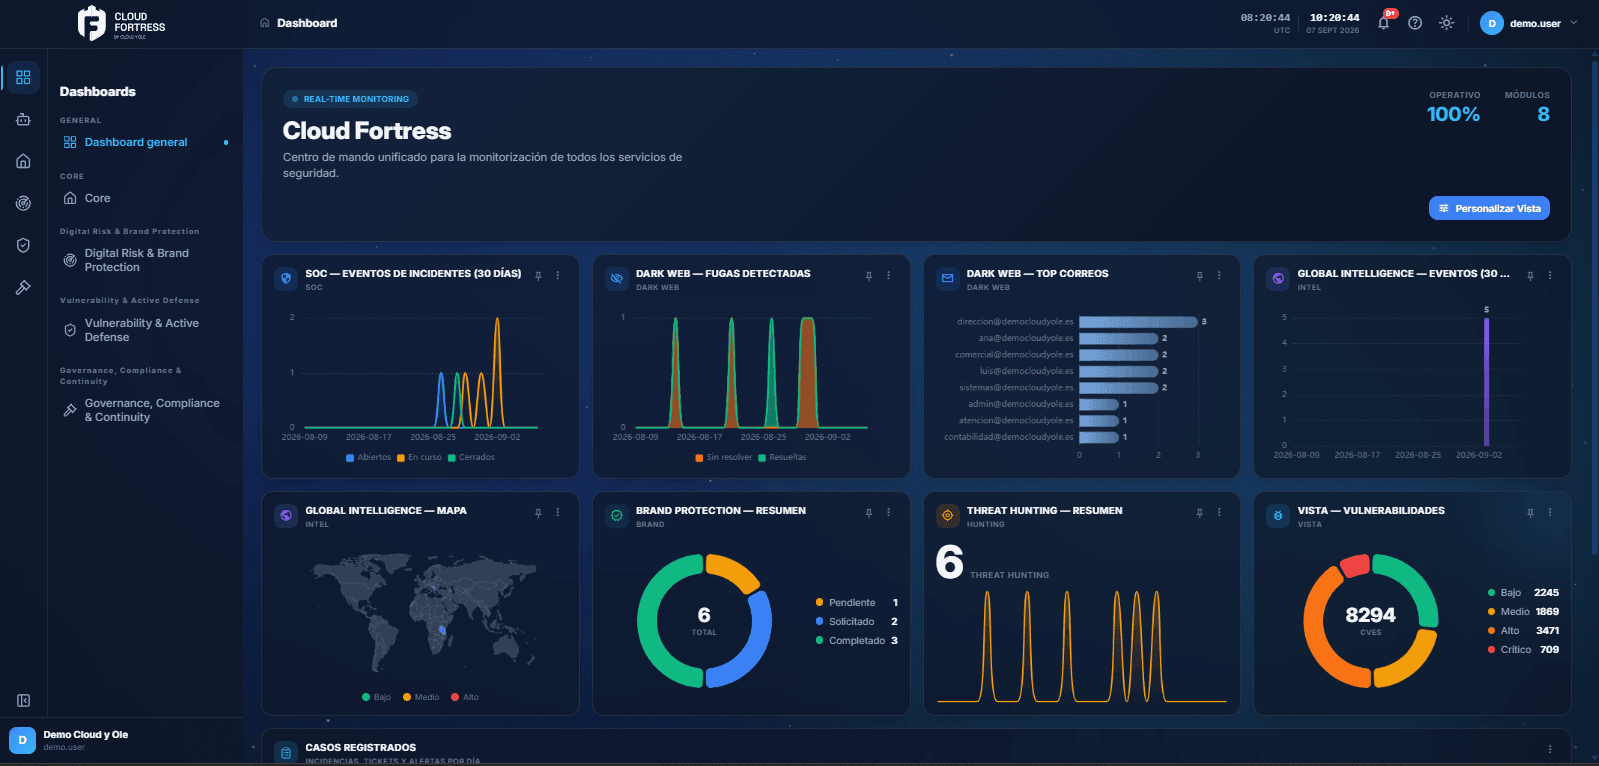
Cloud Fortress es la plataforma desde la que un equipo de seguridad ve, decide y actúa. Un solo sitio donde el activo, la persona, la vulnerabilidad y el incidente son la misma conversación, no cuatro consolas que no se hablan.
La detección no es el problema. Todo lo que pasa después, sí.
Un SOC medio convive con una decena de herramientas: EDR, escáner de vulnerabilidades, feeds de inteligencia, gestor de identidades, hojas de cálculo, tickets. Cada una ve un trozo del ataque y ninguna ve el incidente entero. El analista se convierte en el pegamento humano: copia de una consola, pega en otra, reconstruye a mano el contexto que las máquinas ya tenían por separado.
- Contexto fragmentado
El «quién» y el «qué» viven separados
El EDR sabe qué endpoint está comprometido. El inventario sabe de quién es y para qué se usa. Nadie los cruza en el momento en que hace falta.
- Trabajo invisible
Horas en pegar, no en decidir
El tiempo de respuesta se va en tabular, no en contener. Es trabajo que no se ve en ningún KPI pero se paga en ventana de exposición.
- Decisiones lentas
Priorizar a ciegas
Sin saber si una CVE crítica afecta a un servidor de pruebas o al ERP, todo parece urgente. Y cuando todo es urgente, nada lo es.
No sustituimos tu stack. Hacemos que por fin se hable.
Cloud Fortress no te pide tirar lo que ya funciona. Tu EDR, tu escáner y tus feeds se quedan; nosotros los conectamos en una plataforma común donde cada señal aterriza sobre el mismo activo, el mismo dueño y el mismo historial. Cero «rip and replace». La primera integración se construye con las necesidades reales del cliente, no con una lista cerrada de logos.
| Cómo se trabaja hoy | Con Cloud Fortress |
|---|---|
| Una consola por herramienta; el contexto lo reconstruye una persona | Una sola plataforma donde el contexto ya viene cruzado |
| La vulnerabilidad es una fila en una hoja sin dueño | La vulnerabilidad cuelga del activo y de quién responde por él |
| Se prioriza por la nota del escáner | Se prioriza por exposición y valor de negocio del activo |
| Para saber «qué tenemos» hay que preguntar a tres equipos | Inventario vivo de activos, personas, software y licencias |
Una decisión, no cuatro pantallas
El corazón de Cloud Fortress es la correlación: convertir señales sueltas en una sola historia. Así se ve por dentro.
Todo cuelga del activo
Cada servidor, equipo, dominio, cuenta o pieza de software entra en un inventario vivo con su dueño y su criticidad.
Las señales aterrizan sobre él
Una CVE, una credencial filtrada o una alerta no llegan como un evento anónimo: llegan pegadas al activo y a la persona que responde por él.
Se prioriza con contexto
La criticidad se calcula con la exposición real y el valor de negocio, no solo con el CVSS. Lo que de verdad importa sube arriba.
Se actúa y queda registrado
Se abre la tarea de remediación, se sigue hasta el cierre y todo el recorrido queda auditable para cumplimiento y para el próximo incidente.
- Activo
- Persona
- Vulnerabilidad
- Incidente
Un Core común y tres packs de capacidades
Sobre una base compartida con inventario, alertas, vCISO y dashboards, activas solo los packs que tu organización necesita.
- Pack 1
Riesgo digital y marca
Lo que se cuece fuera de tu perímetro: suplantación de marca, filtraciones y credenciales en la dark web, inteligencia de amenazas.
Ver el pack - Pack 2
Vulnerabilidades y defensa
El día a día del SOC: vulnerabilidades con contexto de activo, monitorización, incidentes, threat hunting y gestión de cuentas.
Ver el pack - Pack 3
Gobierno y cumplimiento
ENS e ISO sin sufrir: evidencias vivas, cumplimiento del inventario, plantillas normativas y pentesting.
Ver el pack
Autoridad, sin humo
Somos una empresa joven y lo decimos claro: no vamos a enseñarte logos de clientes que aún no podemos publicar ni sellos que aún no tenemos. Nuestra credibilidad está en otro sitio.
- El producto
Se ve funcionando
Capturas reales de la plataforma, no maquetas. Lo que enseñamos es lo que hay.
- El equipo
Hecho en Málaga
Cloud Fortress es el producto de Cloud y Olé, empresa de ciberseguridad del Parque Tecnológico de Andalucía.
Conócenos - En abierto
Enseñamos el «cómo»
Explicamos cómo funciona por dentro. La transparencia es parte del producto.
Lo que todo el mundo pregunta primero
¿Tengo que sustituir mi EDR o mi SIEM?
No. Cloud Fortress se apoya en lo que ya tienes y lo pone en contexto. La propuesta es integrar antes que sustituir.
¿Es un SOAR, un XDR, un GRC?
Es una plataforma que reúne piezas de todo eso alrededor del activo. Preferimos que lo veas funcionando en una demo a encajarlo en una sigla.
¿Para qué tamaño de equipo es?
Para equipos de seguridad que hoy pierden tiempo saltando entre herramientas: desde un CISO que lo lleva casi solo hasta un SOC con turnos.
¿Cuánto cuesta?
El precio se ajusta a tu organización y a los packs que actives. Lo vemos en la demo, sin tarifas de escaparate.
¿Cómo entran mis datos en Cloud Fortress?
Por tres vías, según el dato: un agente desplegado en los equipos reporta su inventario y su estado de forma automática; las identidades se sincronizan con tu proveedor de identidad en la nube; y todo lo demás admite carga masiva por fichero o alta manual. Las conexiones concretas con tus herramientas se definen contigo en la puesta en marcha.
¿Qué veo de un pack que no tengo contratado?
Lo ves funcionando con datos de demostración, con el aviso de que lo que estás mirando es una muestra. No se esconde detrás de un candado y ninguna acción de esa muestra sale a la red. Es la forma más honesta de que decidas si te sirve antes de contratarlo.
¿Puedo controlar quién ve qué dentro de mi equipo?
Sí, y con dos llaves independientes: lo que tu organización tiene contratado y el nivel que le das a cada rol. Hay seis niveles, desde «oculto» hasta «completo», y los módulos grandes los reparten por sección: puedes dar a tu técnico de sistemas control total sobre los equipos y solo lectura sobre el inventario criptográfico.
¿Los datos de mi organización se mezclan con los de otros clientes?
No. El aislamiento por organización es una propiedad del canal en tiempo real: un cliente no recibe jamás eventos de otro. Y dentro de tu organización, los eventos de un módulo que el rol de una persona no alcanza se descartan antes de llegar a su pantalla.
¿En qué idiomas está la plataforma?
En español, inglés, francés y alemán, completos. El idioma se guarda en el perfil de cada persona, así que viaja con ella a cualquier dispositivo. Hay tema claro y oscuro, y el portal del empleado se personaliza con el logo y el mensaje de bienvenida de tu organización.
Cloud Fortress según tu rol
Entiende el riesgo. Actúa con confianza.
Deja de saltar entre pantallas. Ve tu seguridad desde un solo sitio.