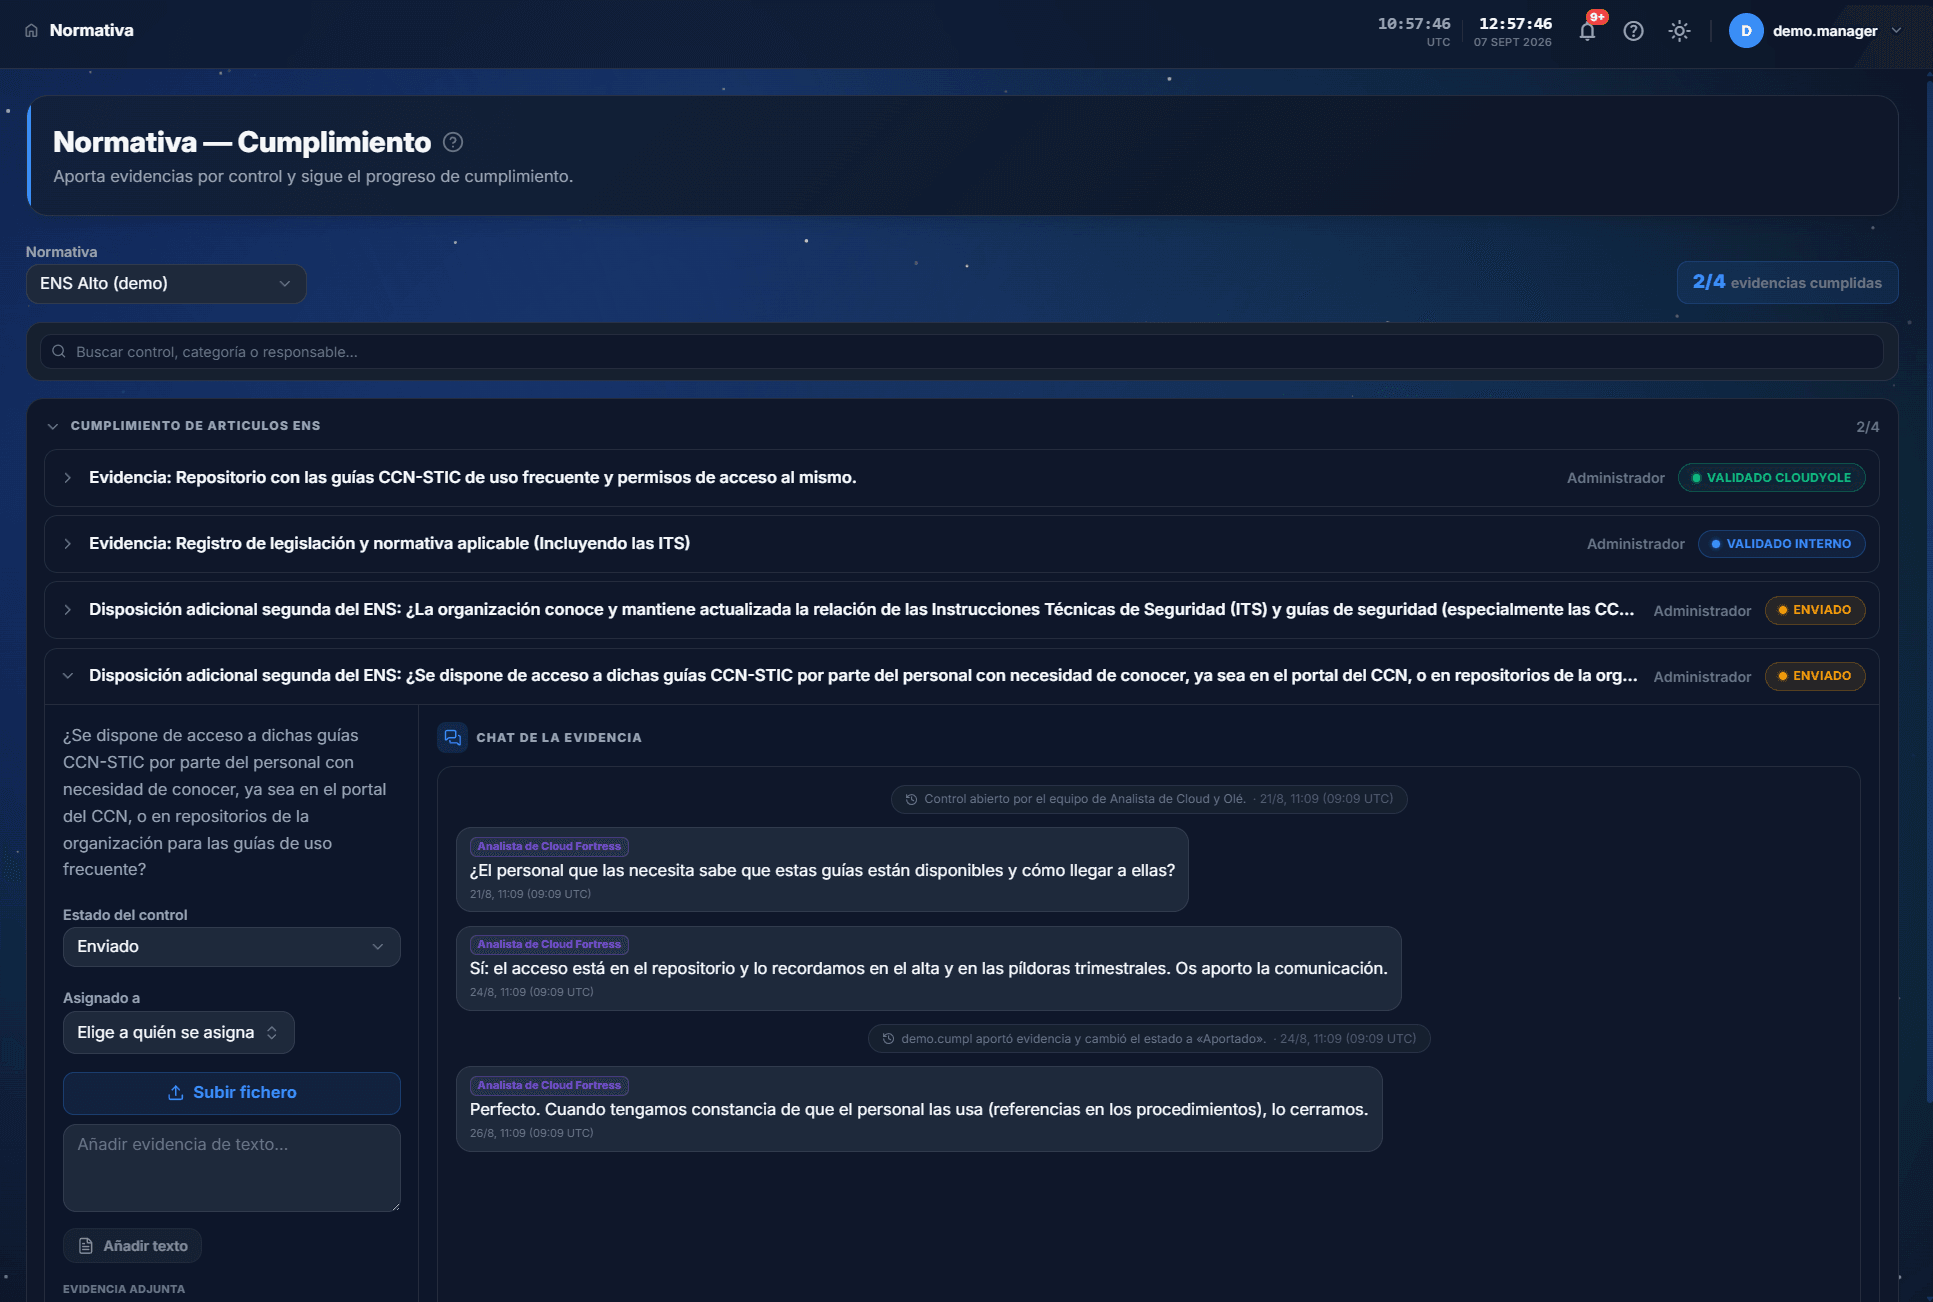
Cumplimiento ENS e ISO 27001: una foto que cambia cada día, no un PDF
La mayoría de los equipos vive el cumplimiento como un esfuerzo puntual: llega la auditoría y toca reconstruir evidencias a mano. Cloud Fortress le da la vuelta: el estado de cumplimiento se mantiene vivo a partir de lo que ya está pasando en la plataforma.
De la norma a la evidencia
- Gestor de cumplimiento
ENS e ISO, siempre al día
Seguimiento del estado frente a los marcos (ENS, ISO 27001) con las evidencias enganchadas a los controles reales.
Ver capacidad - Inventario
Cumplimiento del inventario
Comprueba que lo que tienes cumple lo que debe: el mismo inventario del Core, ahora leído en clave de conformidad.
Ver capacidad - Documentación
Plantillas y metadatos
Plantillas normativas y gestión de metadatos para que la documentación deje de ser trabajo artesanal.
- Verificación
Pentesting (Red Team)
Ejercicios ofensivos para comprobar que lo que está en el papel aguanta en la realidad.
La evidencia ya está; solo hay que enseñarla
Cuando el inventario, las vulnerabilidades y los incidentes viven en el mismo sitio, las pruebas que pide una auditoría no hay que fabricarlas: ya existen. Un control que exige «inventario actualizado de activos» o «gestión de vulnerabilidades con seguimiento» se demuestra con lo que la plataforma hace todos los días. Esa es la ventaja de tener gobierno y operación bajo el mismo techo.
Un pentest que le sirve al siguiente
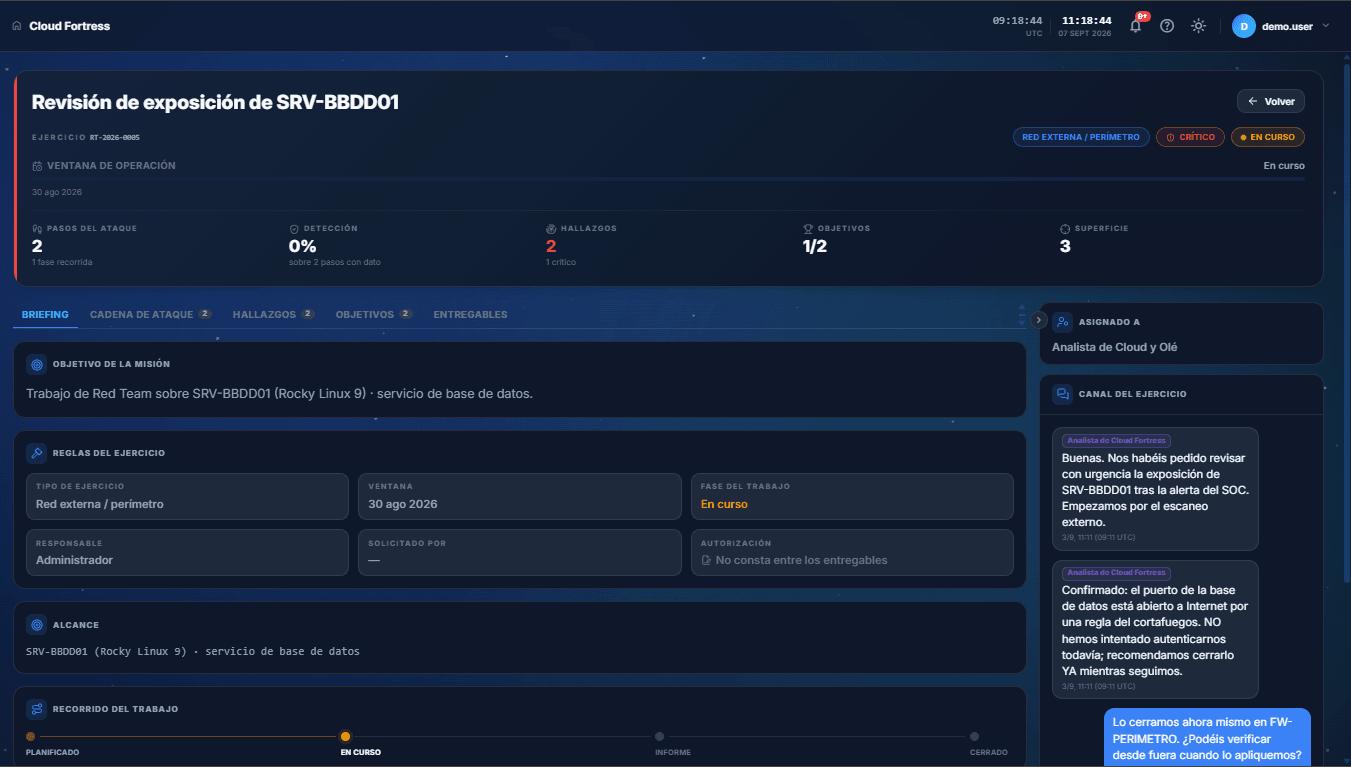
Un ejercicio ofensivo suele terminar en un PDF, y con el PDF se pierde justo lo que costó dinero: el relato. Aquí el ejercicio se entrega como una sala de operaciones: la cadena de ataque por fases, con la técnica de cada paso y qué vio tu defensa en cada uno, y como todos los ejercicios comparten el mismo modelo, el de este año se pone al lado del anterior y se ve qué ha mejorado de verdad. Cada hallazgo lleva además su retest: el paso que casi nunca ocurre cuando el informe es un adjunto que alguien archiva.
Y la superficie objetivo no es una lista de nombres: son activos de tu inventario. «Comprometieron SRV-04» es un enlace a esa máquina, con su responsable, su software y sus vulnerabilidades al lado. Los hallazgos desembocan en el mismo ciclo de remediación que el resto, con su plan y su seguimiento hasta el parche, en lugar de quedarse en un anexo que nadie vuelve a abrir.
El ejercicio lo ejecuta el equipo auditor, sea el nuestro o un tercero que contrates tú. La plataforma es donde se coordina, se documenta y se entrega; no impone quién lo hace.
Capacidades relacionadas
Preguntas frecuentes
¿Certifica Cloud Fortress mi ENS o mi ISO?
No. Certifica un organismo acreditado. Lo que hace Cloud Fortress es que llegues a esa auditoría con las evidencias ordenadas y vivas, no reconstruidas a última hora.
¿Sirve para ISO 27001 además de ENS?
Sí, el gestor está pensado para trabajar con varios marcos en una sola plataforma: ENS, ISO 27001, NIS2, DORA y RGPD. Muchos controles se comparten entre marcos y la evidencia se reaprovecha. En la demo vemos cuáles cubrimos hoy y cómo.
¿Cómo queda registrado quién hizo qué en un control?
El histórico de cada control vive en su propio hilo: subir una evidencia, cambiar el estado o reasignar el responsable escribe una entrada del sistema con su autor y su fecha. Solo se anota el cambio real: reenviar el mismo estado no ensucia el hilo, y las entradas viajan entre tu panel y el del analista de Cloud Fortress.
¿Cómo sé qué controles están a punto de caducar?
El panel de cumplimiento reúne el progreso global, el progreso por normativa y las próximas expiraciones de control. Es la vista que evita la carrera de última hora: lo que va a vencer se ve con antelación, no cuando ya venció.
Cargando el formulario…
Responsable: Cloud y Olé S.L. Finalidad: enviarte el dossier por correo y, solo si marcas la casilla, comunicaciones comerciales. Derechos: acceso, rectificación, supresión, oposición y los demás que reconoce el RGPD, escribiendo a contacto@cloudfortress.es. Más información en la política de privacidad.